피해자는 협박범 통해 유출 인지…병원 측 제공 이메일 2곳 모두 반송
[메가경제=김민준 기자] 대형 성형외과인 원진성형외과에서 환자의 민감 부위 노출 사진과 개인정보가 외부로 유출돼 금전 협박에 악용된 사건이 발생하면서 병원의 보안관리 체계가 도마에 올랐다. 특히 과거에도 개인정보 유출 사고가 발생했던 것으로 알려지면서 반복적인 해킹에도 보안 취약점을 제대로 개선하지 못한 것 아니냐는 의문이 제기된다.
3일 의료계에 따르면 원진성형외과는 지난 10월 11일 내부 전산 서버에 악성코드가 삽입돼 해커가 개인정보를 조회하거나 유출했을 가능성을 확인했다. 병원은 홈페이지 공지를 통해 관련 상황을 안내하고 관계기관 신고 및 수사에 협조하고 있다고 밝혔다.
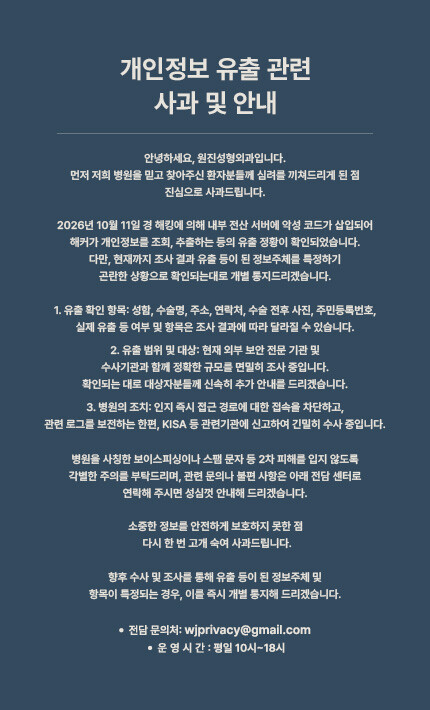 |
| ▲ 개인정보 유출 관련 사과문. [사진=원진성형외과 홈페이지 캡쳐] |
문제는 유출 가능성이 있는 정보의 범위다. 병원 측은 사과문에서 성명과 수술명, 주소, 연락처, 수술 전후 사진, 주민등록번호 등을 유출 확인 대상 항목으로 명시했다. 다만, 정확한 유출 항목과 피해 규모는 조사 결과에 따라 달라질 수 있다는 입장이다.
실제 환자 개인정보가 협박에 악용된 것으로 추정되는 사례도 나왔다.
의료계에 따르면 원진성형외과로 추정되는 병원에서 가슴 성형 수술을 받은 30대 여성 A씨의 얼굴과 상반신 노출 사진, 이름과 주소 등이 포함된 상담서가 외부로 유출됐다. 협박범은 A씨의 남자친구에게 해당 자료를 보내고 사회관계망서비스(SNS) 공개를 예고하며 100만원 상당의 가상자산을 요구했다.
반복적인 개인정보 유출 사고 관련 의혹도 제기된다. 원진성형외과의 경우 과거에도 여러차례 개인정보 유출 사고가 발생해 관계기관에 신고한 것으로 알려졌다. 앞선 두 차례 사고 이후 병원 측이 어떤 보안 강화 조치를 시행했는지, 이번 사고와 동일한 시스템에서 발생했는지 등은 확인되지 않았다.
사고 이후 환자 통지 과정도 쟁점이다. 병원은 지난 10월 12일 해킹 정황을 인지한 것으로 알려졌지만, 의료계와 언론보도 등에 따르면 A씨는 약 2주가 지나서야 협박범을 통해 개인정보 유출 사실을 전해졌다. 병원이 홈페이지 공지 외에 피해 환자들에게 개별 통지를 진행했는지, 통지가 이뤄졌다면 언제 어떤 방식으로 전달했는지도 미지수다.
피해자 안내 및 소통 체계에도 의문이 제기된다. 원진성형외과는 개인정보 유출 관련 사과문을 통해 문의 이메일 주소를 안내했지만, 본지가 해당 주소로 개인정보 유출 관련 사실관계 확인 및 입장에 대해 문의한 결과 메일이 반송됐다.
병원 측이 제공한 또 다른 이메일 주소로도 질의를 보냈으나 역시 전달되지 않았다. 개인정보 유출 피해 관련 문의를 위해 안내한 연락처마저 정상적으로 작동하지 않은 셈이다. 다만 ,이메일 반송 원인과 실제 피해자들의 문의에도 동일한 문제가 발생했는지는 확인되지 않았다.
피해자에 대한 병원 측 태도 역시 논란이다. A씨는 개인정보 유출 사실을 병원에 알리자 관계자로부터 "저희도 피해자 아닙니까"라는 취지의 답변을 들었다고 주장한 것으로 전해졌다. 만약 사실이라면 외부 해킹에 따른 피해라는 점과 별개로 환자의 민감한 의료정보를 보관·관리하는 의료기관의 책임 범위를 둘러싼 논란이 불가피해 보인다.
이번 사건은 단순한 외부 해킹을 넘어 의료기관의 개인정보 관리 책임과 사고 이후 피해자 보호 조치의 적절성을 둘러싼 문제로 이어지고 있다. 특히 앞선 두 차례 사고와 이번 유출의 연관성, 기존 보안 강화 조치의 실효성, 피해자 개별 통지 여부 등이 향후 규명해야 할 핵심 쟁점으로 남았다.
메가경제는 이번 개인정보 유출 사건과 관련해 원진성형외과 측의 입장을 듣기 위해 수차례 문의했으나 답변을 받지 못했다.
[ⓒ 메가경제. 무단전재-재배포 금지]