티빙 대표·CJ ENM 대표 출석…개인정보 유출 경위 및 정보보호 관리체계 도마
[메가경제=황성완 기자] 지난해 이어 올해 국정감사(이하 국감)에서도 통신·플랫폼 업계의 '해킹'과 '개인정보 유출' 문제가 여전히 주요 쟁점으로 다뤄질 것으로 전망된다.
특히 대규모 개인정보 유출과 사이버 침해사고가 잇따르면서 기업들의 보안 투자와 정보보호 체계, 사고 이후 재발방지 대책 등이 국회의 집중적인 검증 대상에 오를 것으로 보인다.
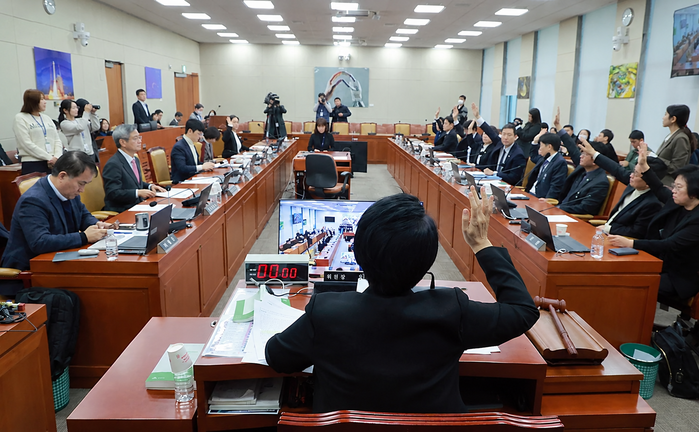 |
| ▲지난 29일 국회에서 열린 과학기술정보방송통신위원회 전체회의에서 최민희 더불어민주당 의원과 여당 위원들이 2025년 국정감사 불출석 및 위증 증인 고발의 건에 대해 거수로 찬성에 투표하고 있다. [사진=연합뉴스] |
국회 과학기술정보방송통신위원회(과방위)는 지난 22일 전체회의를 열고 2026년도 국정감사 증인 29명과 참고인 13명 등 총 42명의 출석 요구를 의결했다.
이 가운데 10월 6일 과학기술정보통신부 국정감사 증인 13명 중 12명을 해킹과 개인정보 침해·유출, 정보보호 체계 등을 이유로 채택했다.
올해 국감에서는 특히 통신 3사의 보안 사고 대응과 정보보호 체계가 집중적으로 다뤄질 전망이다.
SK텔레콤에서는 이종현 정보보호최고책임자(CISO), KT는 이상윤 정보보안실장(CISO·전무), LG유플러스는 홍관희 정보보안센터장(CISO·전무)이 각각 증인으로 채택됐다.
SK텔레콤은 지난해 발생한 사이버 침해사고 이후 유심정보 보호와 정보보호 관리체계 개선, 이용자 피해보상 및 재발방지 조치, 정보보호 투자 이행 여부 등이 주요 질의 대상이다. KT와 LG유플러스 역시 침해사고 대응과 보안 조직 개편 이후 정보보호 체계, 보안 투자 및 인력 운영 등이 도마에 오를 것으로 예상된다.
◆ 과방위 국감서 통신 3사 CEO 명단 제외…실무 책임자 질의로 선회
다만, 지난해와 다른점은 통신 3사 최고경영자(CEO)가 올해 과방위 국감 증인 명단에서는 빠지고, 각사의 정보보호 책임자가 증인으로 채택됐다는 점이다.
지난해 국감에서는 통신 3사 CEO가 직접 증인으로 출석해 보안 사고에 대한 책임과 수습 방안을 밝혔다. 당시 김영섭 전 KT 대표는 소액결제 피해 사태와 관련해 사태 수습 이후 CEO로서 책임을 지겠다는 입장을 밝혔으며, 유영상 전 SK텔레콤 대표와 홍범식 LG유플러스 대표 역시 각각 유심정보 유출과 서버 해킹 의혹 등에 대한 대응 방안을 설명했다.
지난해 국감에서는 SK텔레콤·KT·LG유플러스 CEO가 모두 대규모 해킹 사태와 관련해 증인으로 출석했지만, 올해는 사고의 기술적 원인과 보안 체계, 후속 조치 등을 담당하는 실무 책임자에게 질의가 집중되는 모양새다.
다만 통신 3사 CEO가 보안 현안에서 완전히 빠진 것은 아닌 것으로 보인다. 지난 28일 개인정보보호위원회가 개최한 통신 3사 CEO 간담회에 정재헌 SK텔레콤 대표, 박윤영 KT 대표, 홍범식 LG유플러스 대표가 참석해 개인정보 보호를 최우선 경영가치로 삼고 책임체계를 강화하겠다고 밝힌 바 있기 때문이다.
◆ 티빙도 출석…최주희·윤상현 대표 각각 증인 채택
올해 6월 개인정보 유출 사고를 빚은 티빙도 대표이사와 모회사 대표가 함께 국감 증인으로 채택됐다.
최주희 티빙 대표는 해킹 경위와 고객 보상 문제 등을, 윤상현 CJ ENM 대표는 티빙의 대규모 개인정보 침해사고와 관련한 모회사 차원의 정보보호 거버넌스와 투자, 관리·감독 체계 등에 대해 질의를 받을 예정이다.
앞서 과기정통부 민관합동조사단은 티빙 침해사고 조사 결과 중복을 포함해 약 3954만개의 이용자 계정과 개발 프로젝트 361건이 유출된 것으로 확인했다. 개발자 접속키 관리와 접근권한 통제, 이상징후 탐지·보고 등 정보보호 관리체계 전반에서도 문제가 확인됐다.
올해 국감에서는 티빙뿐 아니라 개인정보 유출 및 침해사고가 발생한 여러 기업 관계자들도 증인석에 오른다. 메타코리아, 우아한형제들, 듀오, 힐링페이퍼, 토스페이먼츠, 쿠팡 등도 각각 개인정보 유출이나 보안사고와 관련해 증인으로 채택됐다.
◆ 보안 관련 질의 여전히…ICT 산업 경쟁력·소비자 부담은 어디로
국회가 올해 보안 관련 질의를 통해 들여다볼 범위도 단순히 '어떻게 해킹을 당했는가'에 그치지 않을 것으로 보인다. 사고 발생 이후의 대응뿐 아니라 사전에 충분한 보안 투자가 이뤄졌는지, 정보보호 조직과 인력이 적절하게 운영됐는지, 모회사 차원의 관리·감독이 제대로 작동했는지 등 기업의 전반적인 정보보호 관리체계가 주요 검증 대상이 될 전망이다.
지난해 대규모 해킹 사고 이후 올해도 통신·플랫폼 업계에서 개인정보 유출 사고가 이어진 만큼, 이번 국감에서는 각 기업이 사고 이후 마련한 재발방지 대책이 실제 보안 강화로 이어졌는지를 놓고 의원들의 질의가 이어질 것으로 예상된다.
다만, 업계에서는 올해 과방위 국감이 보안 사고에 대한 사후 점검에 집중하면서 정작 ICT 산업의 중장기 경쟁력과 소비자 부담을 둘러싼 논의가 상대적으로 부족해질 수 있다는 목소리도 나온다.
업계 관계자는 "개인정보 보호와 사이버보안은 반드시 점검해야 할 사안이지만, AI 전환이 본격화하는 상황에서 통신·플랫폼 산업의 경쟁력과 이용자 부담, AI 인프라 투자 등 구조적인 현안에 대한 논의도 함께 이뤄질 필요가 있다"고 말했다.
[ⓒ 메가경제. 무단전재-재배포 금지]